07 · מחקר אבטחה: תקיפה והגנה

Zoobar Red/Blue

שרשרת RCE ללא אימות מול ספר חשבונות לשלמות נתונים בבלוקצ'יין: תקיפה וזיהוי, באותו בסיס קוד.

2026 · מחקר אבטחה

תמליל מסוף של שרשרת הניצול ב-Zoobar, שמסתיים בכך שספר החשבונות מסמן את מסד הנתונים כמשובש

המדדים של Zoobar Red/Blue

3
חולשות בשרשרת
RCE
ללא אימות, בשרת עם הפרדת הרשאות
SHA-256
ספר חשבונות בשרשרת בלוקים

מה זה Zoobar Red/Blue

פרויקט הגמר בקורס סייבר מתקדם. שלוש חולשות אמיתיות בשרשרת מול שרת Web עם הפרדת הרשאות: path-traversal במפענח ה-URL ב-C שהופך את ⁦POST /../../bin/sh⁩ להרצת קוד מרחוק ללא אימות; socket של מיקרו-שירות שכל אחד יכול לכתוב אליו (בכוונה), שמאפשר ל-shell של ה-web-worker לדבר ישירות עם הבנק ולעקוף את הפרדת ההרשאות; ופגם של object-aliasing ב-SQLAlchemy בלוגיקת ההעברות, שמדפיס כסף בהעברה לעצמך.

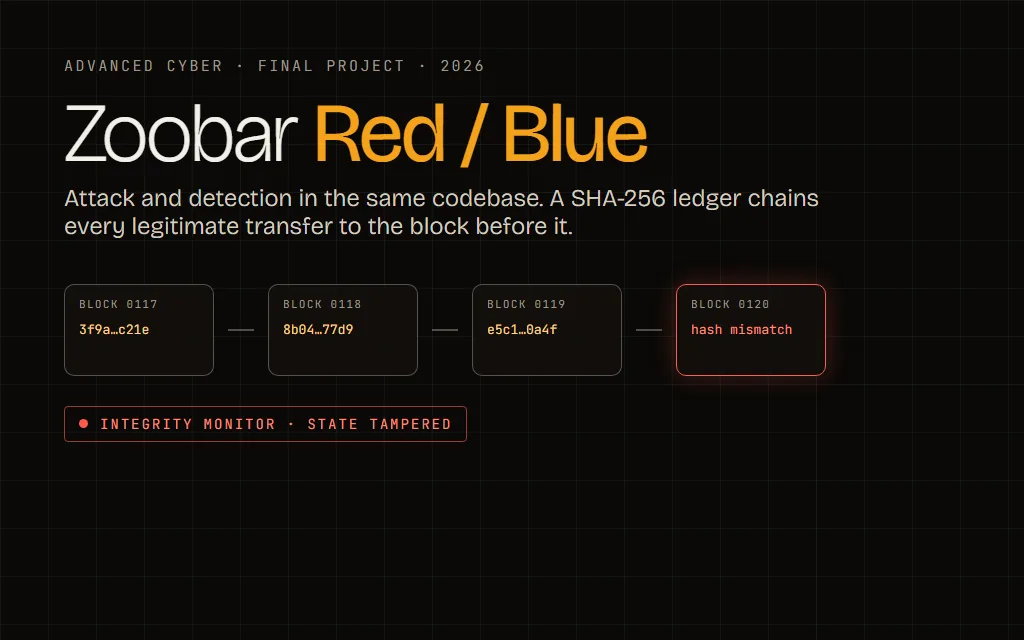
בצד ההגנה, ספר חשבונות בבלוקצ'יין עם SHA-256 מגבב כל העברה לגיטימית מול הבלוק הקודם. כשהניצול של ה-aliasing משנה בשקט את מסד הנתונים, החשבון של ספר החשבונות מפסיק להתאים, ומנטר השלמות מסמן את המצב כמשובש.

שאלות על Zoobar Red/Blue

מה זה Zoobar Red/Blue?

Zoobar Red/Blue הוא פרויקט הגמר של מוראד זובידאת בקורס סייבר מתקדם: שרשרת של שלוש חולשות אמיתיות שמגיעה להרצת קוד מרחוק ללא אימות, ובאותו בסיס קוד ספר חשבונות בבלוקצ'יין שמזהה את השינוי.

איך ההגנה ב-Zoobar מזהה את התקיפה?

ספר חשבונות עם SHA-256 מגבב כל העברה לגיטימית מול הבלוק הקודם. כשהניצול משנה את מסד הנתונים בשקט, החשבון מפסיק להתאים ומנטר השלמות מסמן את המצב כמשובש.

רוצים לשמוע עוד על Zoobar Red/Blue?

מוראד זובידאת קורא כל הודעה: משרות, פרויקטים, שיתופי פעולה, או סתם שלום.

בואו נדבר

משרות ג'וניור ובוגרים טריים, פרויקטים כפרילנסר, שיתופי פעולה, או סתם שלום. אני קורא כל הודעה.